Signature électronique sécurisée : comment savoir si la vôtre résistera à une contestation
Une signature électronique sécurisée exige plus qu'un cadenas : vérifiez l'authentification, l'intégrité, la piste d'audit et les certifications du prestataire.
Signez un document et vérifiez la preuve vous-même.
Commencer maintenantCe qu'une signature électronique sécurisée doit prouver
Une signature électronique sécurisée est une signature que vous pouvez encore défendre dans un an, face à quelqu'un qui a une raison d'en douter. Le cadenas du navigateur n'en dit rien. La page d'accueil d'un prestataire non plus.
Quand une signature est contestée, les questions portent presque toujours sur quatre points :
- Qui a signé ? Non pas quelle adresse e-mail a cliqué, mais quelle personne.
- Qu'a-t-elle signé ? Cette version précise, à l'octet près.
- Quand chaque étape a-t-elle eu lieu, et dans quel ordre ?
- Quelque chose a-t-il changé depuis ?
Les spécialistes de la sécurité appellent le résultat la non-répudiation : le signataire ne peut pas nier de façon crédible, parce que les preuves relient une personne à un fichier précis à un moment précis.
Le plus inconfortable : la plupart des outils de signature maîtrisent la cryptographie. Ils se distinguent par la rigueur avec laquelle ils contrôlent le signataire, par ce qu'ils consignent, et par la survie des preuves sans eux. Signer un document dans Chaindoc prend quelques minutes ; cette page sert à savoir si vous feriez confiance au résultat devant un juge.
Les chiffres derrière le risque
Tirés du rapport 2024 du FBI sur la cybercriminalité (Internet Crime Report) et du rapport 2025 de Verizon sur les violations de données (Data Breach Investigations Report), lus le 14 octobre 2026. Ils comptent les fraudes et les violations en général, pas la fraude à la signature.
- Pertes déclarées au FBI en 2024
- 16,6 milliards de dollars
Sur 859 532 plaintes, soit 33 % de plus qu'en 2023 (FBI IC3, rapport 2024).
- Plaintes pour hameçonnage et usurpation d'identité, 2024
- 193 407
Le type de délit le plus souvent déclaré de l'année (FBI IC3, rapport 2024).
- Pertes liées à la compromission de messagerie d'entreprise, 2024
- 2,77 milliards de dollars
Sur 21 442 plaintes, souvent au milieu d'un vrai échange sur un contrat ou une facture (FBI IC3).
- Violations de données impliquant un tiers
- 30 %
Contre 15 % un an plus tôt (Verizon, DBIR 2025).
La signature électronique est-elle sûre ? Le risque est autour
Oui, au sens étroit. Personne ne falsifie une signature numérique correctement produite en cassant les mathématiques qui la fondent. Les attaques qui marchent la contournent : quelqu'un accède à la boîte mail du signataire, une fausse demande de signature lui soutire un mot de passe, ou un fournisseur de la chaîne se fait pirater.
Aucun des chiffres ci-dessus ne concerne les signatures en tant que telles. Ils décrivent le canal par lequel passe la signature : e-mail, factures, prestataires externes. La bonne question sur une signature électronique sécurisée n'est donc pas la solidité du chiffrement, mais la façon dont le signataire est vérifié et ce qui se passe quand une demande a l'air vraie sans l'être.
Ce qu'une signature électronique sécurisée ne règle pas
Elle n'empêche personne de signer un document qu'il n'a pas lu, et elle ne remarque pas un RIB changé dans un e-mail de relance. Ce sont des problèmes de processus. Un coup de fil à un numéro que vous aviez déjà fait plus contre cela que n'importe quelle fonction de signature.
Authentification du signataire : de l'e-mail au certificat qualifié
Beaucoup de demandes de signature fonctionnent encore ainsi : un lien arrive par e-mail, le destinataire clique, saisit un nom, c'est fini. Cela prouve que quelqu'un pouvait lire cette boîte à cet instant. Pour une demande de congés, soit. Pour un contrat que quelqu'un pourrait désavouer plus tard, c'est mince.
Le NIST est net. Ses lignes directrices de 2025, SP 800-63B-4, interdisent l'e-mail pour l'authentification hors bande, classent les codes par SMS et par appel vocal parmi les méthodes restreintes et demandent aux services de niveau d'assurance intermédiaire de proposer une option résistante à l'hameçonnage. Ces règles s'appliquent aux systèmes fédéraux américains, pas à vos contrats commerciaux. Elles restent le classement public le plus soigneux des méthodes que proposent les outils de signature.
En France, l'enjeu se mesure aussi à l'article 1367 du Code civil : il attend un procédé fiable d'identification, et seule la signature qualifiée bénéficie d'une présomption de fiabilité (détail plus bas).
Méthodes d'authentification du signataire, de la plus faible à la plus forte
| Méthode | Ce qu'elle prouve | Point faible | Où elle convient |
|---|---|---|---|
Lien par e-mail seul | Quelqu'un pouvait ouvrir cette boîte | Boîtes partagées ou piratées ; le NIST écarte l'e-mail | Validations internes, formulaires à faible enjeu |
Code d'accès transmis séparément | Le signataire a reçu un code transmis par un autre canal | Aussi solide que cet autre canal | Contreparties que vous connaissez déjà |
Code à usage unique par SMS ou appel vocal | Le contrôle d'un numéro de téléphone | Échange de carte SIM ; le NIST classe les codes téléphoniques parmi les méthodes restreintes | Contrats grand public, affaires de valeur moyenne |
Questions fondées sur des connaissances | Le signataire connaît des faits à son sujet | Les réponses figurent souvent dans des données piratées | Surtout d'anciens formulaires financiers américains |
Pièce d'identité officielle et selfie en direct | Une personne réelle correspond à un document d'identité | Prend une minute et demande une caméra | Immobilier, crédit, embauche, gros contrats |
Certificat qualifié (QES) | Identité vérifiée par un prestataire de confiance supervisé | Coût et mise en place ; pensé autour du droit européen | Quand le droit de l'UE ou l'autre partie l'exige |
Un lien par e-mail prouve l'accès, pas l'identité
Si un e-mail transféré est tout ce qui sépare un inconnu de votre contrat, c'est tout le modèle de sécurité. Les boîtes partagées comme commercial@ aggravent la situation, car la trace indique celui qui a cliqué, quel qu'il soit. Demandez à chaque prestataire ce qu'il consigne sur la façon dont chaque signataire a été vérifié. Si la réponse est une adresse IP et un horodatage, partez du principe qu'un tribunal le lira de la même façon.
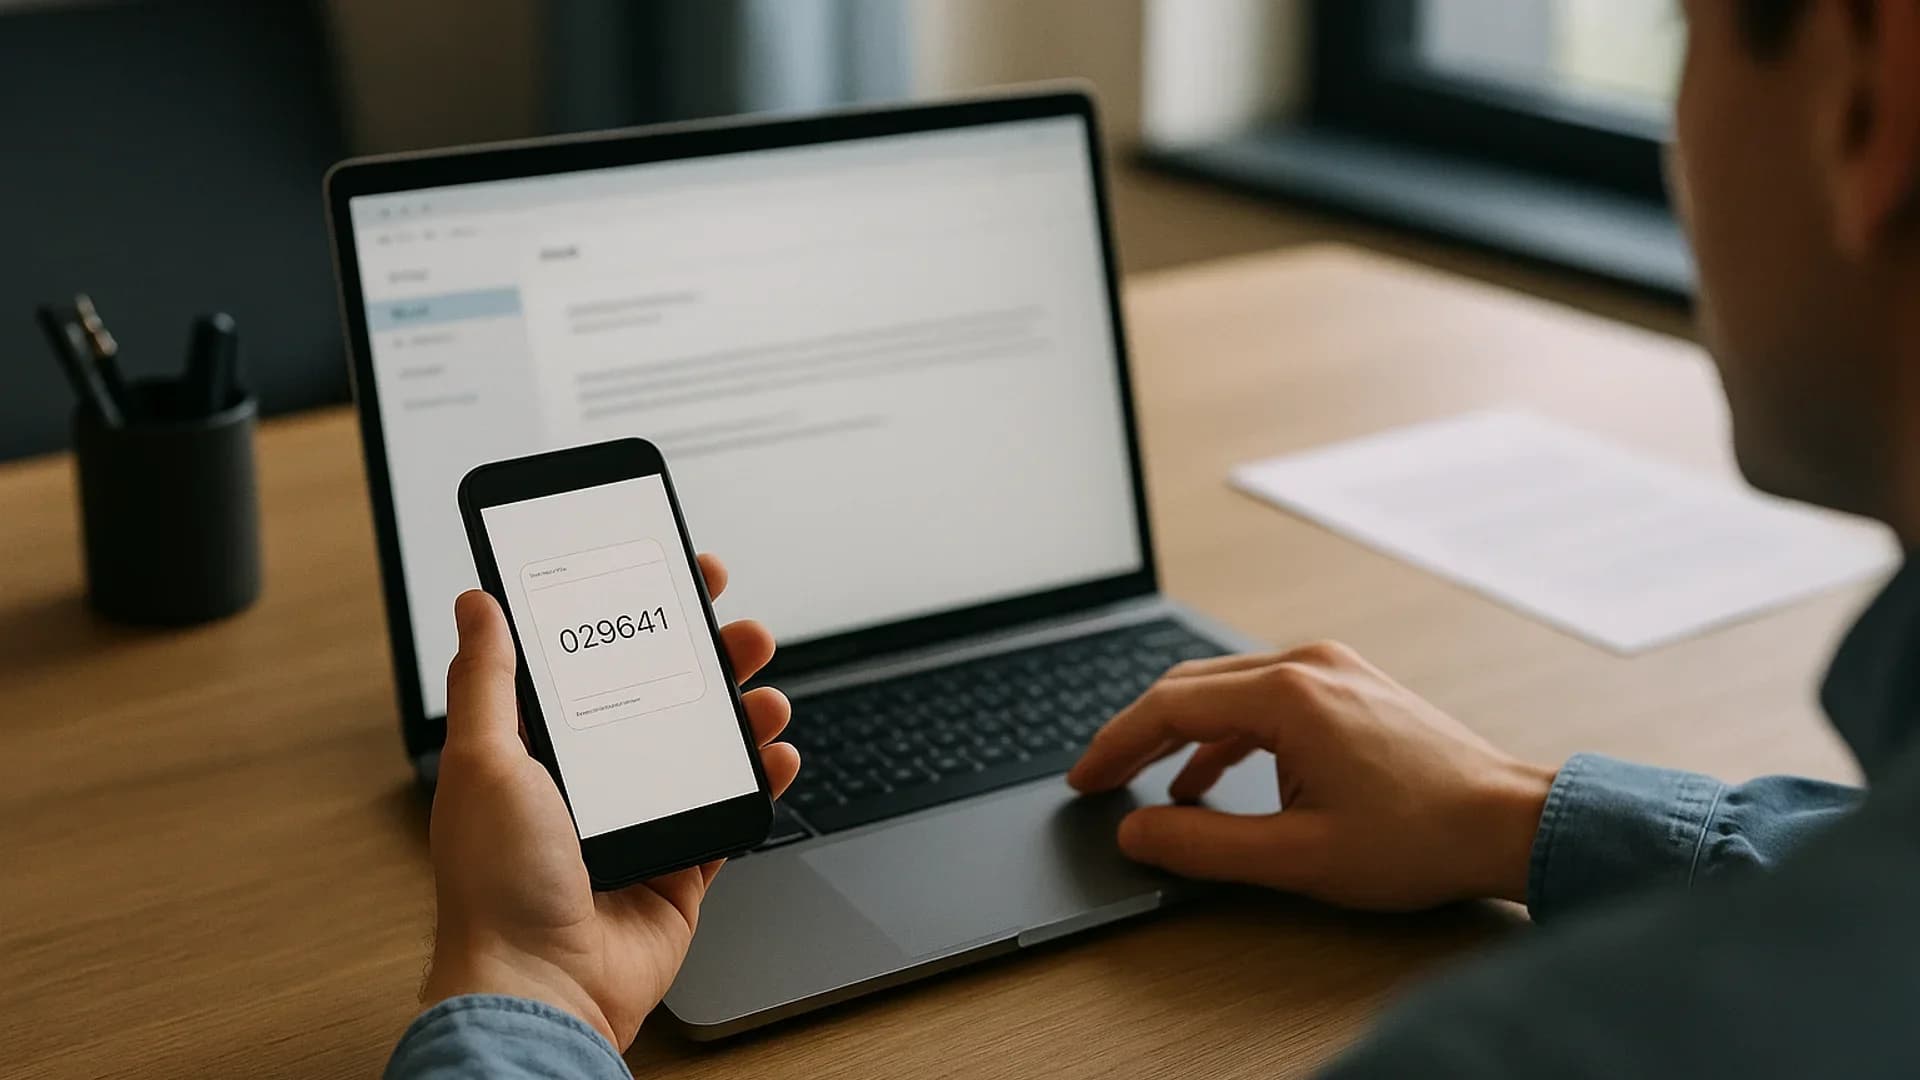
Un second canal relève la barre au-dessus du simple lien par e-mail. Seul, il ne prouve toujours pas qui a signé.
Intégrité : comment une signature électronique sécurisée scelle le fichier
Sous une signature électronique sécurisée, le logiciel fait passer le document dans une fonction de hachage, qui donne une courte empreinte propre à ce fichier exact. Changez une virgule et l'empreinte change du tout au tout. Cette empreinte est signée avec une clé privée dont le certificat provient d'une infrastructure à clés publiques (PKI), et le résultat est intégré au PDF. N'importe quel lecteur PDF peut la recalculer plus tard. Elle correspond : c'est le document signé. Elle ne correspond pas : le lecteur le signale. Rien n'est infalsifiable au sens strict ; la signature fait en sorte qu'une modification se voie.
Vous pouvez tester un prestataire en cinq minutes :
- 1.Ouvrez un fichier qu'il a signé dans Adobe Acrobat Reader ou un autre lecteur PDF et regardez le panneau des signatures. Vous devez y voir qui a scellé le fichier et s'il a changé depuis.
- 2.Modifiez un caractère dans une copie, enregistrez, rouvrez. Un fichier correctement scellé signale maintenant la signature comme invalide ou le document comme modifié.
Si le panneau est vide, vous tenez l'image d'une signature et un journal sur le serveur du prestataire. Cela peut rester juridiquement valable, mais toute la preuve se trouve chez lui.
Ce que la piste d'audit d'une signature électronique sécurisée enregistre
La signature prouve que le fichier n'a pas changé. La piste d'audit prouve tout ce qui l'entoure, et quand une signature électronique sécurisée est contestée, c'est généralement elle que l'on lit à voix haute. Une piste complète consigne au minimum :
- L'identité de chaque signataire et la façon dont elle a été vérifiée : e-mail seul, un code, un contrôle d'identité.
- Un horodatage pour chaque étape, de l'envoi à la signature en passant par la consultation, avec la source de l'heure indiquée.
- L'adresse IP et les informations sur l'appareil pour chaque action.
- L'empreinte du document pour chaque version, afin que la trace corresponde au fichier que vous détenez.
- Ce que le signataire a accepté, y compris son consentement à signer électroniquement.
- Qui a envoyé la demande, ainsi que les relances, les refus et les versions annulées.
Posez ensuite deux questions. Pouvez-vous exporter la piste sous forme de fichier que vous conservez ? Le prestataire pourrait-il la modifier plus tard sans laisser de trace ? Une piste qui n'existe que dans une base de données modifiable est une preuve que vous acceptez sur parole. Notre guide détaille ce que contient une piste d'audit complète, champ par champ.
Non-répudiation : quand le signataire dit « ce n'était pas moi »
La non-répudiation empêche un signataire de nier de façon crédible qu'il a signé. Dans les manuels de sécurité informatique, elle découle de la cryptographie : seul le détenteur d'une clé privée pouvait produire cette signature. Devant un tribunal, c'est plus brouillon. La clé prouve qu'un appareil ou un compte a servi ; le débat se déplace ensuite vers la question de savoir si la personne derrière est bien celle qu'elle prétend être. C'est pourquoi le droit de la signature fixe un seuil de validité bas et laisse le reste à la preuve.
Union européenne (eIDAS)
L'article 25 du règlement eIDAS dispose qu'on ne peut pas refuser à une signature électronique ses effets juridiques ni sa recevabilité comme preuve au seul motif qu'elle est électronique ou qu'elle ne satisfait pas aux exigences de la signature qualifiée, et il donne à la signature qualifiée l'effet d'une signature manuscrite. L'article 26 définit le niveau intermédiaire, la signature avancée : liée au signataire de manière univoque, permettant de l'identifier, créée avec des données que le signataire peut, avec un niveau de confiance élevé, utiliser sous son contrôle exclusif, et liée aux données signées de sorte que toute modification ultérieure soit détectable. La plupart des contrats d'entreprise dans l'UE sont signés au niveau simple ou avancé, et c'est juridiquement correct. La différence apparaît quand quelqu'un conteste.
France
Le Code civil fixe le cadre. L'article 1366 donne à l'écrit électronique la même force probante que l'écrit sur papier, sous réserve que la personne dont il émane soit dûment identifiée et qu'il soit établi et conservé dans des conditions de nature à en garantir l'intégrité. L'article 1367, alinéa 2, décrit la signature électronique comme l'usage d'un procédé fiable d'identification garantissant son lien avec l'acte, et présume ce procédé fiable, jusqu'à preuve contraire, dans les conditions fixées par décret. Ce décret, le n° 2017-1416, applique la présomption à la signature électronique qualifiée au sens d'eIDAS. Pour une signature simple ou avancée, aucune présomption : une signature électronique fiable se démontre, avec la piste d'audit et le scellement du fichier. L'ANSSI est l'organe de contrôle des prestataires qualifiés et publie la liste nationale de confiance.
États-Unis et Royaume-Uni en bref
L'ESIGN Act américain, 15 U.S.C. § 7001, interdit de priver une signature ou un contrat d'effet juridique au seul motif qu'il est électronique. Il ne nomme aucune technologie, et sa règle de conservation demande que l'enregistrement reflète fidèlement le contrat et reste accessible sous une forme reproductible. Au niveau des États, l'UETA fonctionne de la même façon. Au Royaume-Uni, la section 7 de l'Electronic Communications Act 2000 rend une signature électronique recevable comme preuve de l'authenticité et de l'intégrité d'un document. Recevable ne veut pas dire convaincant. Partout, la question finale est la même : qui a signé, et comment le prouvez-vous ?
La non-répudiation n'est donc pas une fonction que l'on achète. C'est la somme de la vérification du signataire, du scellement du fichier et de la piste d'audit, et elle vaut ce que vaut le plus faible des trois maillons.
Voyez ce que contient vraiment un fichier signé
Signez un document dans Chaindoc et ouvrez-le dans n'importe quel lecteur PDF. La signature, la piste d'audit et l'enregistrement sur la blockchain restent chez vous.
Essayer de signer un documentVérifier soi-même les certifications d'un prestataire de signature électronique
Tout prestataire qui vend une signature électronique sécurisée affiche une rangée de badges sur sa page sécurité. Traitez-les comme des affirmations à vérifier ; cela prend une dizaine de minutes par prestataire.
Certification ISO 27001
La certification ISO 27001 atteste un système de management de la sécurité de l'information, audité à intervalles réguliers par un organisme accrédité. Cherchez le certificat dans IAF CertSearch, la base des certificats accrédités. Vérifiez qu'il est en cours de validité, qui l'a délivré et quel est son périmètre, car il peut ne couvrir qu'un bureau plutôt que le service que vous achetez.
SOC 2 Type 2
SOC 2 est un rapport d'attestation établi par un auditeur, courant chez les prestataires américains et souvent exigé par les acheteurs américains. Le Type 2 couvre le fonctionnement des contrôles pendant plusieurs mois ; le Type 1 les décrit à une date donnée. Attendez-vous à signer un accord de confidentialité pour le consulter, puis lisez la période, les systèmes couverts et les exceptions, là où se trouvent les vraies constatations.
Services de confiance qualifiés
Pour les signatures qualifiées dans l'UE, le prestataire ou son partenaire de certificats doit figurer sur la liste de confiance de l'UE. En France, c'est l'ANSSI qui tient la liste nationale. Notre explication de comment fonctionne la liste de confiance de l'UE montre où regarder.
Une question que la plupart des prestataires de signature électronique éludent sur leur site : où sont stockées les données, et quels sous-traitants y accèdent ? Dans l'UE, l'accord de traitement des données (article 28 du RGPD) devrait les nommer.
DocuSign est-il sûr ? Le plus souvent, et le point faible est votre boîte mail
Sur les certifications, DocuSign a de l'avance sur Chaindoc. Sa page de conformité indique une certification ISO 27001:2022 couvrant toute l'entreprise, des rapports SOC 1 Type 2 et SOC 2 Type 2, et PCI-DSS (lue le 14 octobre 2026). Si votre service achats exige SOC 2, c'est une vraie raison de le présélectionner.
Le risque que l'on rencontre vraiment, c'est un e-mail qui se fait passer pour DocuSign, car une demande familière reçoit rarement un second regard. La page de sécurité de DocuSign indique que les vraies demandes viennent de domaines officiels comme docusign.net, n'arrivent jamais en pièce jointe et comportent un code de sécurité à saisir sur son site pour ouvrir le document, à la place du lien. Pour le volet juridique, voyez la valeur de DocuSign devant un tribunal.
Votre signature électronique sécurisée survivra-t-elle au prestataire ?
Les prestataires se font racheter, changent d'offre et ferment des comptes. Les contrats survivent souvent aux trois. Posez-vous donc la question : si cette entreprise disparaissait demain, que pourrais-je encore prouver ?
Une bonne réponse a deux volets. Le PDF signé porte sa propre signature, que n'importe quel lecteur PDF peut vérifier. Et la piste d'audit est un fichier que vous avez téléchargé, pas une page dans le tableau de bord de quelqu'un d'autre.
Certains prestataires donnent en plus à la signature électronique sécurisée un ancrage indépendant. Chaindoc écrit l'empreinte d'une version de document sur une blockchain publique quand vous la publiez pour signature, puis y enregistre la preuve de chaque signataire à l'achèvement. Avec le lien de la transaction, n'importe qui peut la retrouver dans un explorateur de blocs public, que les serveurs de Chaindoc fonctionnent ou non. Notre service de vérification des signatures PDF lit les signatures intégrées dans un fichier signé.
Une limite à connaître : les certificats expirent, et les anciennes signatures se valident au mieux quand le fichier porte aussi un horodatage de confiance et des données de validation, ce qu'ajoutent les niveaux PAdES supérieurs au niveau de base. Les signatures de Chaindoc sont en PAdES-BES, le niveau de base sans horodatage. Pour une conservation sur une dizaine d'années, gardez donc la piste d'audit et le rapport de vérification avec le fichier. Demandez à chaque prestataire quel niveau PAdES il produit.
La blockchain ne rend pas une signature légale
eIDAS, ESIGN et UETA n'exigent pas de blockchain, et une signature est valable sans elle. Ce qu'elle ajoute, c'est une trace d'intégrité que ni vous ni le prestataire ne pouvez modifier discrètement. Chaindoc y inscrit l'empreinte du document et la preuve de chaque signataire ; le fichier lui-même n'y va jamais, ni l'identité des signataires. Cela aide surtout quand ce sont les propres enregistrements du prestataire qui sont contestés.
Signature électronique sécurisée : la grille pour comparer les prestataires
Pour choisir un logiciel de signature électronique sécurisé, soumettez les prestataires de votre présélection aux mêmes sept questions, qu'il s'agisse de Yousign, d'Universign ou de DocuSign. La plupart des classements des meilleurs logiciels de signature classent les outils sur le prix et les intégrations ; ces questions les classent sur ce que vous pourrez prouver plus tard. Pour le volet coût, voyez notre guide pour comparer les logiciels de signature sur le prix et les fonctions.
Sept questions à poser à tout prestataire de signature électronique
| Question | Une bonne réponse | Un signal d'alerte |
|---|---|---|
Comment chaque signataire est-il authentifié, et peut-on le régler document par document ? | Plusieurs méthodes, réglables par document | Lien par e-mail seul, pour tout |
Le PDF signé porte-t-il sa propre signature ? | Oui, visible dans le panneau des signatures de n'importe quel lecteur | Une image et un journal côté prestataire |
Puis-je exporter la piste d'audit sous forme de fichier ? | Un PDF par document | Consultable seulement dans le compte |
Quel niveau PAdES, et y a-t-il un horodatage de confiance ? | Un niveau nommé et une réponse franche | Pas de réponse, ou « une sécurité de niveau bancaire » |
Quelles certifications, et puis-je les vérifier ? | Des certificats que vous pouvez vérifier auprès de l'émetteur | Des badges sans rien derrière |
Où sont stockées les données, et quels sous-traitants y accèdent ? | Une région nommée et une liste dans le contrat | « Dans le cloud » |
Que deviennent mes enregistrements si je résilie ? | Une fenêtre d'export et des durées de conservation par écrit | Les preuves sont supprimées avec le compte |
La signature électronique sécurisée de Chaindoc : ce qu'elle fait, ce qu'elle ne fait pas
Voici où nous en sommes face à cette grille, lacunes comprises.
Chaindoc détient des certificats ISO 27001 et ISO 9001, tous deux répertoriés dans IAF CertSearch. Nous n'avons pas de rapport SOC 2 ; si votre acheteur en exige un, c'est une vraie lacune, et mieux vaut que vous l'appreniez de notre bouche.
Les signatures sont des signatures électroniques avancées au format PAdES-BES, intégrées au PDF. Les fichiers circulent en TLS, et les clés privées de signature des utilisateurs sont chiffrées en AES-256. Il n'y a pas de chiffrement de bout en bout : le serveur lit chaque fichier pour y chercher des logiciels malveillants et y appliquer la signature. Le serveur calcule l'empreinte d'un fichier à son téléversement ; elle part sur la blockchain à la publication, et la preuve de chaque signataire suit à l'achèvement. La piste d'audit et un rapport de vérification se téléchargent en PDF.
Dans les offres payantes, la vérification d'identité optionnelle ajoute une pièce d'identité officielle et un selfie en direct au parcours de signature, activables document par document. Pour les signatures qualifiées, vous apportez un certificat d'un prestataire de services de confiance qualifié ; Chaindoc exécute le parcours de signature mais n'en est pas un. Un ordre de signature fixe passe par les circuits d'approbation de l'offre Business (voir offres et tarifs).
Si cela correspond à votre façon de signer, créer une signature électronique sécurisée prend quelques minutes. Si vous avez besoin aujourd'hui d'un rapport SOC 2 ou d'une validation à long terme intégrée au fichier, un autre prestataire vous servira mieux.
Sources vérifiées pour ce guide
Nous avons lu chaque page le 14 octobre 2026, sauf indication contraire dans la note. Les textes de loi renvoient au texte officiel ou à un texte juridique de référence, les faits sur les prestataires à leur propre page.
- 1.2024 Internet Crime Report · FBI Internet Crime Complaint CenterPertes totales de 16,6 milliards de dollars sur 859 532 plaintes ; hameçonnage et usurpation d'identité : 193 407 plaintes ; compromission de messagerie d'entreprise : 2 770 151 146 dollars de pertes sur 21 442 plaintes. Vérifié le 14/10/2026.
- 2.2025 Data Breach Investigations Report, executive summary · VerizonL'implication de tiers dans les violations de données est passée de 15 % à 30 % ; l'élément humain est resté autour de 60 %. Vérifié le 14/10/2026.
- 3.SP 800-63B-4, Digital Identity Guidelines: Authentication and Authenticator Management · NISTVersion finale de juillet 2025. L'e-mail ne doit pas servir à l'authentification hors bande ; les codes téléphoniques (RTC) sont restreints ; les vérificateurs de niveau AAL2 doivent proposer une option résistante à l'hameçonnage. Vérifié le 14/10/2026.
- 4.15 U.S. Code § 7001, General rule of validity · Cornell Legal Information InstituteESIGN : pas de déni d'effet juridique au seul motif qu'une signature ou un enregistrement est électronique ; alinéa (d) sur la conservation exacte et accessible. Vérifié le 14/10/2026.
- 5.Electronic Transactions Act · Uniform Law CommissionLa loi uniforme à l'origine des lois UETA des États. Vérifié le 14/10/2026.
- 6.Règlement (UE) n° 910/2014 (eIDAS), version consolidée · EUR-LexArticle 25 sur les effets juridiques des signatures électroniques ; article 26 sur les quatre exigences de la signature avancée ; article 32 sur la validation des signatures qualifiées. Numérotation des articles vérifiée sur le texte du Journal officiel de l'UE (L 257, 28.8.2014).
- 7.Code civil, article 1366 · LégifranceL'écrit électronique a la même force probante que l'écrit papier si la personne dont il émane est dûment identifiée et si l'intégrité est garantie. Texte relu le 14/10/2026.
- 8.Code civil, article 1367 · LégifranceAlinéa 2 : la signature électronique est un procédé fiable d'identification garantissant son lien avec l'acte ; fiabilité présumée, jusqu'à preuve contraire, dans les conditions fixées par décret. Texte relu le 14/10/2026.
- 9.Décret n° 2017-1416 du 28 septembre 2017 relatif à la signature électronique · Légifrance, Journal officielArticle 1 : la fiabilité du procédé est présumée, jusqu'à preuve du contraire, lorsqu'il met en œuvre une signature électronique qualifiée (décret d'application de l'article 1367 du Code civil).
- 10.La liste nationale de confiance · ANSSIL'ANSSI est l'organe de contrôle chargé de qualifier les prestataires de services de confiance et publie la liste de confiance de la France. Vérifié le 14/10/2026.
- 11.Electronic Communications Act 2000, section 7 · legislation.gov.ukLes signatures électroniques sont recevables comme preuve de l'authenticité et de l'intégrité d'un document. Vérifié le 14/10/2026.
- 12.Docusign compliance · DocusignIndique une certification ISO 27001:2022 couvrant toute l'entreprise, SOC 1 Type 2, SOC 2 Type 2 et PCI-DSS. Vérifié le 14/10/2026.
- 13.Docusign safety center · DocusignDomaines d'envoi officiels comme docusign.net, aucune demande de signature envoyée sous forme de fichier, code de sécurité par e-mail, et verify@docusign.com pour les signalements. Vérifié le 14/10/2026.
- 14.Chaindoc ISO 27001 certificate · IAF CertSearchCertification de Chaindoc pour le management de la sécurité de l'information. Vérifié le 14/10/2026.
- 15.Chaindoc ISO 9001 certificate · IAF CertSearchCertification de Chaindoc pour le management de la qualité. Vérifié le 14/10/2026.
Questions fréquentes
Trouvez les réponses essentielles sur Chaindoc et la signature sécurisée de documents.
Oui, quand la signature est scellée cryptographiquement et que le signataire est correctement vérifié. Les attaques cassent rarement la signature elle-même ; elles visent la boîte mail du signataire ou envoient de fausses demandes de signature. Choisissez le niveau d'authentification adapté au document, et conservez la piste d'audit.
Le signataire ne peut pas nier de façon crédible avoir signé. Dans une signature électronique, elle repose sur trois éléments réunis : la façon dont le signataire a été authentifié, un sceau qui montre que le fichier n'a pas changé, et une piste d'audit de chaque étape. Une clé seule prouve seulement qu'un appareil ou un compte a servi ; les deux autres éléments rattachent cet usage à une personne et à un document.
L'intégrité signifie que le document n'a pas changé depuis la signature, et un hachage dans la signature le prouve. La non-répudiation va plus loin : elle rattache la signature à une personne précise, qui ne peut pas plausiblement dire qu'un autre l'a fait. Il existe une intégrité sans non-répudiation, par exemple un fichier scellé signé depuis une boîte partagée.
Sur le papier, oui : sa page de conformité indique ISO 27001:2022, SOC 1 Type 2, SOC 2 Type 2 et PCI-DSS. Le risque pratique, ce sont les faux e-mails qui l'imitent. DocuSign indique que les vraies demandes viennent de domaines officiels comme docusign.net, n'arrivent jamais en pièce jointe et comportent un code de sécurité utilisable sur son site à la place du lien.
Comparez le domaine de l'expéditeur à celui du prestataire, et méfiez-vous de toute demande qui arrive en pièce jointe ou réclame le mot de passe de votre messagerie. Survolez le lien avant de cliquer. Mieux : ouvrez vous-même le site du prestataire et utilisez le code d'accès ou de sécurité reçu par e-mail. Si la demande est inattendue, vérifiez auprès de l'expéditeur par un canal que vous aviez déjà, comme un numéro de téléphone connu. Signalez les faux au prestataire.
Plus de guides sur la signature électronique et la blockchain
Des guides pratiques sur les signatures électroniques, les pistes d'audit blockchain et la gestion sécurisée des documents, pour approfondir ce que vous venez de lire.