Firma digital segura: cómo saber si la tuya resistirá una impugnación
Una firma digital segura exige más que un candado. Comprueba autenticación, integridad, traza de auditoría y certificaciones antes de elegir proveedor.
Firma un documento y comprueba el registro tú mismo.
Comenzar ahoraQué tiene que probar una firma digital segura
Una firma digital segura es la que puedes defender dentro de un año ante alguien con motivos para dudar de ella. El candado del navegador no te dice eso. La página de inicio de un proveedor tampoco.
Cuando se impugna una firma, las preguntas giran casi siempre en torno a cuatro puntos:
- ¿Quién firmó? No qué dirección de correo hizo clic, sino qué persona.
- ¿Qué firmó? Esa versión exacta, hasta el último byte.
- ¿Cuándo ocurrió cada paso y en qué orden?
- ¿Ha cambiado algo desde entonces?
En seguridad informática el resultado se llama no repudio: el firmante no puede negar el acto de forma creíble, porque las pruebas vinculan a una persona con un archivo concreto en un momento concreto.
Lo incómodo es esto: la mayoría de las herramientas de firma tienen bien la criptografía. Se diferencian en cuánto comprueban al firmante, en qué registran y en si las pruebas sobreviven sin ellas. Firmar un documento en Chaindoc lleva minutos; esta guía trata de si confiarías en el resultado en un conflicto.
Las cifras detrás del riesgo
Tomadas del Internet Crime Report 2024 del FBI y del Data Breach Investigations Report 2025 de Verizon, leídos el 14 de octubre de 2026. Cuentan fraudes y brechas en general, no fraude de firmas.
- Pérdidas notificadas al FBI en 2024
- 16 600 millones de dólares
A partir de 859 532 denuncias, un 33 % más que en 2023 (FBI IC3, informe 2024).
- Denuncias de phishing y suplantación, 2024
- 193 407
El delito más denunciado del año por número de casos (FBI IC3, informe 2024).
- Pérdidas por compromiso del correo empresarial (BEC), 2024
- 2770 millones de dólares
En 21 442 denuncias, a menudo dentro de una conversación real sobre un contrato o una factura (FBI IC3).
- Brechas con un tercero implicado
- 30 %
Un año antes eran el 15 % (Verizon, DBIR 2025).
¿Es segura la firma electrónica? El riesgo está alrededor
Sí, en el sentido estricto. Nadie falsifica una firma digital bien hecha rompiendo las matemáticas que la sostienen. Los ataques que funcionan la rodean: alguien entra en el correo del firmante, una falsa solicitud de firma le roba la contraseña, o se vulnera a un proveedor de la cadena.
Ninguna de las cifras de arriba trata de firmas como tales. Describen el canal por el que pasa la firma: el correo, las facturas, los proveedores externos. Por eso la pregunta útil sobre una firma digital segura no es lo fuerte que sea el cifrado, sino cómo se comprueba al firmante y qué pasa cuando una solicitud parece auténtica y no lo es.
Lo que una firma digital segura no arregla
No impide que alguien firme un documento que no ha leído, y no se da cuenta de que en un correo de seguimiento cambiaron el IBAN (en México, la CLABE) de una factura. Son problemas de proceso. Una llamada a un número que ya tenías sirve más contra ellos que cualquier función de firma.
Autenticación de la firma electrónica: ¿cuánta certeza tienes de quién firma?
Muchas solicitudes de firma siguen funcionando así: llega un enlace por correo, el destinatario hace clic, escribe un nombre y listo. Eso prueba que alguien podía leer ese buzón en ese momento. Para pedir unos días libres, vale. Para un contrato que alguien podría desconocer más tarde, es poco.
El NIST es tajante. Sus directrices de 2025, SP 800-63B-4, dicen que el correo no debe usarse para la autenticación por un canal aparte, tratan los códigos por SMS y por voz como restringidos y exigen que los servicios de nivel de garantía medio ofrezcan una opción resistente al phishing. Esas reglas rigen para los sistemas federales de EE. UU., no para tus contratos comerciales. Aun así, es la clasificación pública más cuidadosa de los métodos que ofrecen las herramientas de firma.
La ley europea y la mexicana piden algo parecido con otras palabras: en el Reglamento eIDAS, una firma avanzada debe permitir identificar al firmante; en el Código de Comercio mexicano, los datos de creación de la firma deben estar bajo el control exclusivo del firmante. Más abajo se ve cómo se aplica cada una.
Métodos de autenticación del firmante, del más débil al más fuerte
| Método | Qué demuestra | Punto débil | Dónde encaja |
|---|---|---|---|
Solo enlace por correo | Alguien podía abrir ese buzón | Buzones compartidos o secuestrados; el NIST descarta el correo | Aprobaciones internas, formularios de poco valor |
Código de acceso enviado por separado | El firmante recibió un código transmitido por otra vía | Solo es tan fuerte como esa otra vía | Contrapartes que ya conoces |
Código de un solo uso por SMS o voz | Control de un número de teléfono | Duplicado de SIM; el NIST clasifica los códigos telefónicos como restringidos | Contratos con consumidores, operaciones de valor medio |
Preguntas de conocimiento | El firmante conoce datos sobre sí mismo | Las respuestas suelen estar en datos filtrados | Sobre todo formularios financieros estadounidenses antiguos |
Documento de identidad oficial y selfie en directo | Una persona real coincide con un documento de identidad | Lleva un minuto y necesita una cámara | Inmuebles, créditos, contrataciones, contratos grandes |
Certificado cualificado (QES) | Identidad verificada por un prestador de confianza supervisado | Coste y puesta en marcha; pensado en torno al derecho europeo | Donde lo exige la ley o la otra parte |
Un enlace por correo prueba el acceso, no la identidad
Si un correo reenviado es lo único que separa a un desconocido de tu contrato, ese es todo el modelo de seguridad. Los buzones compartidos como ventas@ lo empeoran, porque el registro muestra a quien haya hecho clic. Pregunta a cada proveedor qué guarda sobre cómo se comprobó a cada firmante. Si la respuesta es una dirección IP y una marca de tiempo, da por hecho que un tribunal lo leerá igual.
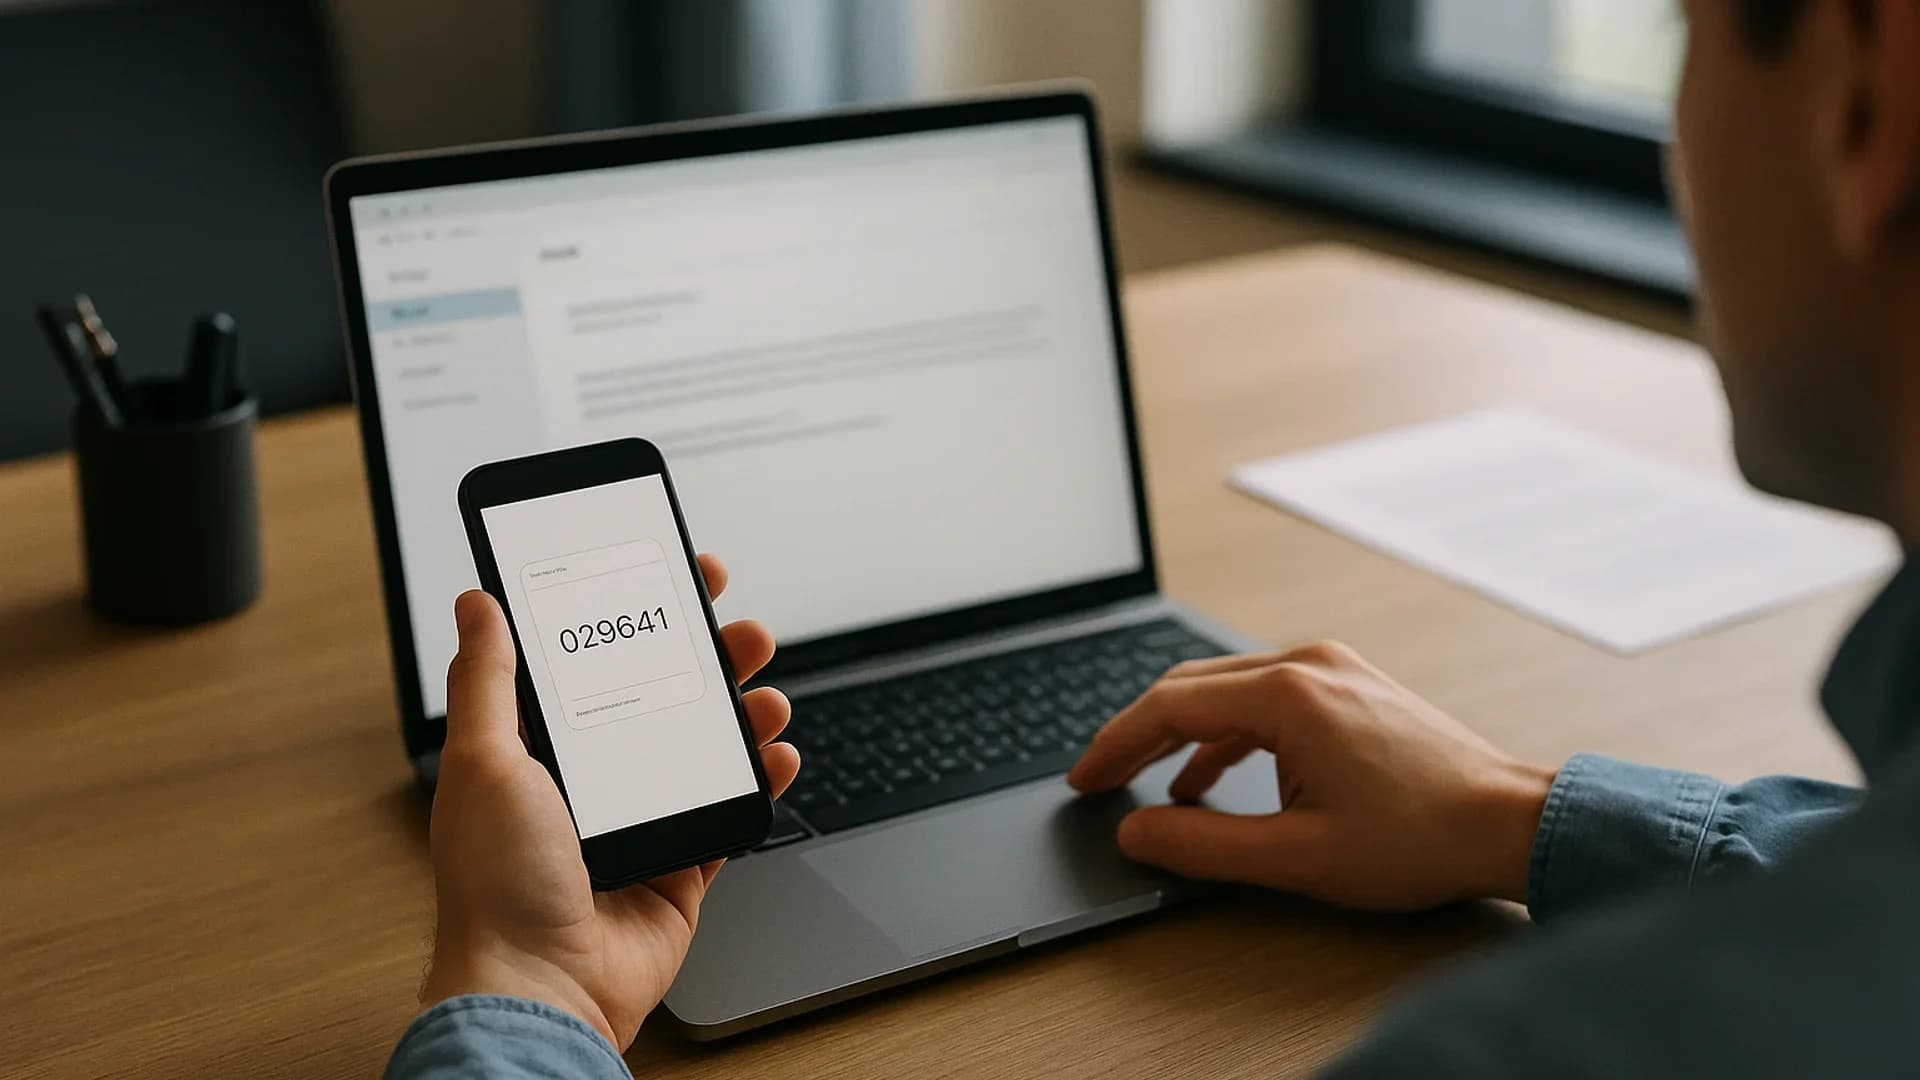
Un segundo canal sube el listón por encima de un simple enlace por correo. Por sí solo, sigue sin probar quién firmó.
Integridad: cómo una firma digital segura sella el documento
Debajo de una firma digital segura, el software pasa el documento por una función hash, que da una huella corta única de ese archivo exacto. Cambia una coma y la huella cambia por completo. Esa huella se firma con una clave privada cuyo certificado procede de una infraestructura de clave pública (PKI), y el resultado queda incrustado en el PDF. Cualquier lector de PDF puede recalcularla más tarde. Si coincide, es el documento firmado. Si no, el lector lo señala. Nada es infalsificable en sentido estricto; la firma consigue que un cambio se note.
Puedes probar a un proveedor en cinco minutos:
- 1.Abre un archivo que haya firmado en Adobe Acrobat Reader u otro lector de PDF y mira el panel de firmas. Debería verse quién lo selló y si ha cambiado desde entonces.
- 2.Edita un carácter en una copia, guárdala y vuelve a abrirla. Un archivo bien sellado marcará ahora la firma como no válida o el documento como alterado.
Si el panel está vacío, tienes en la mano la imagen de una firma más un registro en el servidor del proveedor. Eso puede seguir siendo jurídicamente válido, pero toda la prueba queda en manos del proveedor.
Qué registra la traza de auditoría de una firma digital segura
La firma demuestra que el archivo no cambió. La traza de auditoría demuestra todo lo que lo rodea, y cuando se discute una firma digital segura, suele ser la traza la que se lee en voz alta. Una completa registra al menos:
- La identidad de cada firmante y cómo se verificó: solo correo, un código, una comprobación de identidad.
- Una marca de tiempo para cada paso, desde el envío hasta la firma pasando por la lectura, con la fuente de la hora indicada.
- La dirección IP y los datos del dispositivo de cada acción.
- La huella del documento en cada versión, para que el registro corresponda al archivo que tienes.
- A qué dio su conformidad el firmante, incluido su consentimiento para firmar electrónicamente.
- Quién envió la solicitud, además de recordatorios, rechazos y versiones anuladas.
Después haz dos preguntas. ¿Puedes exportar la traza como un archivo que conserves tú? ¿Podría el proveedor modificarla más adelante sin dejar rastro? Una traza que solo vive en una base de datos editable es una prueba que aceptas de buena fe. Nuestra guía repasa qué contiene una traza de auditoría completa, campo por campo.
No repudio: cuando el firmante dice «yo no fui»
El no repudio impide que un firmante niegue de forma creíble haber firmado. En los manuales de seguridad informática se deriva de la criptografía: solo el titular de una clave privada pudo producir esa firma. En un juzgado es más desordenado. La clave prueba que se usó un dispositivo o una cuenta; el debate pasa entonces a si la persona de detrás es quien dice ser. Por eso el derecho de la firma fija un listón bajo para la validez y deja el resto a la prueba.
Unión Europea (eIDAS)
El artículo 25 del Reglamento eIDAS establece que no se denegarán efectos jurídicos ni admisibilidad como prueba a una firma electrónica por el mero hecho de serlo o de no cumplir los requisitos de la firma cualificada, y da a la firma cualificada un efecto equivalente al de una firma manuscrita. El artículo 26 define el nivel intermedio, la firma avanzada: vinculada al firmante de manera única, que permita identificarlo, creada con datos que el firmante puede utilizar, con un alto nivel de confianza, bajo su control exclusivo, y vinculada a los datos firmados de modo que cualquier modificación ulterior sea detectable. La mayoría de los contratos de empresa en la UE se firman con firma simple o avanzada, y es jurídicamente correcto. La diferencia aparece cuando alguien se opone.
España
La Ley 6/2020 remite a la Ley de Enjuiciamiento Civil para la prueba. Si el documento privado usa un servicio de confianza no cualificado, se aplica el artículo 326.3 de la LEC: si se impugna su autenticidad o integridad, se acreditan por los medios de prueba habituales y el tribunal valora el resultado según la sana crítica. Si se usó un servicio cualificado, el artículo 326.4 presume que el documento reúne la característica cuestionada y que el servicio se prestó correctamente, siempre que figurara en la lista de confianza de prestadores y servicios cualificados en el momento relevante. Y si aun así se impugna, la comprobación corre a cargo de quien impugna.
México
El Código de Comercio parte de la equivalencia funcional: no se niegan efectos jurídicos a la información por estar en un mensaje de datos (artículo 89 bis). Una firma electrónica se considera avanzada o fiable si los datos de creación corresponden exclusivamente al firmante y estaban bajo su control exclusivo en el momento de firmar, y si es posible detectar cualquier alteración de la firma o de la información firmada (artículo 97). Para valorar un mensaje de datos como prueba, el juez estima primordialmente la fiabilidad del método con que se generó, archivó, comunicó o conservó (artículo 1298-A). Los comerciantes deben conservar los mensajes de datos al menos diez años, íntegros e inalterados y accesibles, con los requisitos que fija la NOM-151-SCFI-2016 (artículo 49).
Estados Unidos y Reino Unido, en breve
La ESIGN Act de EE. UU., en 15 U.S.C. § 7001, dice que a una firma o a un contrato no se le puede negar efecto jurídico solo por ser electrónico. No nombra ninguna tecnología, y su regla de conservación pide que el registro refleje el contrato con exactitud y siga accesible en una forma reproducible. A nivel estatal, la UETA funciona igual. En el Reino Unido, la sección 7 de la Electronic Communications Act 2000 hace admisible una firma electrónica como prueba de la autenticidad y la integridad de un documento. Admisible no es lo mismo que convincente. En todas partes la cuestión final es la misma: quién firmó y cómo lo demuestras.
Así que el no repudio no es una función que se compra. Es la suma de cómo se comprobó al firmante, cómo se selló el archivo y qué se registró, y vale lo que valga el más débil de los tres eslabones.
Mira qué lleva de verdad un archivo firmado
Firma un documento en Chaindoc y ábrelo en cualquier lector de PDF. La firma, la traza de auditoría y el registro en la blockchain se quedan contigo.
Prueba a firmar un documentoCómo comprobar tú mismo las certificaciones de un proveedor de firma electrónica
Todo proveedor que vende una firma digital segura muestra una fila de insignias en su página de seguridad. Trátalas como afirmaciones que hay que comprobar; lleva unos diez minutos por proveedor.
Certificación ISO 27001
La certificación ISO 27001 acredita un sistema de gestión de la seguridad de la información, auditado por un organismo acreditado con una periodicidad fija. Busca el certificado en IAF CertSearch, la base de datos de certificados acreditados. Comprueba que está vigente, quién lo emitió y cuál es su alcance, porque puede cubrir una sola oficina en lugar del servicio que compras.
SOC 2 Type 2
SOC 2 es un informe de atestación de un auditor, habitual entre los proveedores estadounidenses y a menudo exigido por compradores de EE. UU. El Type 2 cubre cómo funcionaron los controles durante meses; el Type 1 los describe en una fecha concreta. Cuenta con firmar un acuerdo de confidencialidad para verlo, y luego lee el periodo, los sistemas incluidos y las excepciones, que es donde están los hallazgos de verdad.
Servicios de confianza cualificados
Para las firmas cualificadas en la UE, el proveedor o su socio de certificados debe figurar en la lista de confianza de la UE. En España, el ministerio competente publica la lista de prestadores y servicios cualificados (artículo 16 de la Ley 6/2020). En México, para ser prestador de servicios de certificación hace falta la acreditación de la Secretaría de Economía (Código de Comercio, artículos 100 a 102). Nuestra explicación de cómo funciona la lista de confianza de la UE muestra dónde mirar.
Hay otra pregunta que casi todos los proveedores de firma electrónica omiten en sus webs: dónde se almacenan los datos y qué subencargados acceden a ellos. En la UE, el contrato de encargado del tratamiento (artículo 28 del RGPD) debería nombrarlos.
¿Es seguro DocuSign? Casi siempre, y el punto débil es tu bandeja de entrada
En certificaciones, DocuSign va por delante de Chaindoc. Su página de cumplimiento indica una certificación ISO 27001:2022 para toda la empresa, informes SOC 1 Type 2 y SOC 2 Type 2, y PCI-DSS (leída el 14 de octubre de 2026). Si tu departamento de compras exige SOC 2, es una razón genuina para incluirlo en la lista corta.
El riesgo que la gente encuentra de verdad es un correo que se hace pasar por DocuSign, porque una solicitud conocida rara vez recibe una segunda mirada. La página de seguridad de DocuSign dice que las solicitudes reales vienen de dominios oficiales como docusign.net, nunca llegan como archivo adjunto y llevan un código de seguridad para abrir el documento en su web en lugar del enlace. Para la parte jurídica, consulta la validez de DocuSign ante un tribunal.
¿Sobrevivirá tu firma digital segura al proveedor?
Los proveedores son adquiridos, cambian de planes y cierran cuentas. Los contratos suelen durar más que las tres cosas. Pregúntate, pues: si esta empresa desapareciera mañana, ¿qué podría seguir probando?
Una buena respuesta tiene dos partes. El PDF firmado lleva su propia firma, que cualquier lector de PDF puede comprobar. Y la traza de auditoría es un archivo que has descargado, no una página en el panel de otro.
Algunos proveedores dan además a la firma digital segura un anclaje independiente. Chaindoc escribe la huella de una versión del documento en una blockchain pública cuando la publicas para firma, y registra allí la prueba de cada firmante al completarse. Con el enlace de la transacción, cualquiera puede consultarla en un explorador de bloques público, estén o no en marcha los servidores de Chaindoc. Nuestro servicio de verificación de firmas en PDF lee las firmas incrustadas en un archivo firmado.
Un límite que conviene conocer: los certificados caducan, y las firmas antiguas se validan mejor cuando el archivo lleva también un sello de tiempo de confianza y datos de validación, que añaden los niveles PAdES superiores al básico. Las firmas de Chaindoc son PAdES-BES, el nivel básico sin sello de tiempo, así que para conservar durante diez años guarda la traza de auditoría y el informe de verificación junto al archivo. Pregunta a cada proveedor qué nivel PAdES produce.
En México, la constancia de conservación de mensajes de datos conforme a la NOM-151 la expide un prestador de servicios de certificación acreditado por la Secretaría de Economía. Si tu contrato la exige, pregunta al proveedor quién la expide.
La blockchain no hace legal una firma
eIDAS, ESIGN y UETA no exigen una blockchain, y una firma es válida sin ella. Lo que añade es un registro de integridad que ni tú ni el proveedor podéis editar sin que se note. Chaindoc pone en la cadena la huella del documento y la prueba de cada firmante; el archivo nunca va allí, ni tampoco la identidad de los firmantes. Ayuda sobre todo cuando lo que se cuestiona son los propios registros del proveedor.
Firma digital segura: lista para comparar proveedores
Haz a los proveedores de firma electrónica de tu lista corta las mismas siete preguntas, sean Signaturit, Mifiel, DocuSign u otro. La mayoría de los rankings del mejor software de firma electrónica ordenan por precio e integraciones; estas preguntas ordenan por lo que podrías probar más tarde. Para el lado del coste, consulta nuestra guía para comparar software de firma por precio y funciones.
Siete preguntas para cualquier proveedor de firma electrónica
| Pregunta | Una buena respuesta | Una señal de alarma |
|---|---|---|
¿Cómo se autentica a cada firmante, y se puede ajustar por documento? | Varios métodos, ajustables por documento | Solo enlace por correo, para todo |
¿El PDF firmado lleva su propia firma? | Sí, visible en el panel de firmas de cualquier lector | Una imagen más un registro en el lado del proveedor |
¿Puedo exportar la traza de auditoría como archivo? | Un PDF por documento | Solo se puede ver dentro de la cuenta |
¿Qué nivel PAdES y hay sello de tiempo de confianza? | Un nivel con nombre y una respuesta directa | Ninguna respuesta, o 'seguridad de nivel bancario' |
¿Qué certificaciones tiene y puedo comprobarlas? | Certificados que puedes verificar con el emisor | Insignias sin nada detrás |
¿Dónde se almacenan los datos y qué subencargados acceden a ellos? | Una región con nombre y una lista en el contrato | 'En la nube' |
¿Qué pasa con mis registros si me doy de baja? | Un plazo de exportación y condiciones de conservación por escrito | Las pruebas se borran con la cuenta |
La firma digital segura de Chaindoc: qué hace y qué no
Así estamos frente a esa lista, carencias incluidas.
Chaindoc tiene certificados ISO 27001 e ISO 9001, ambos listados en IAF CertSearch. No tenemos un informe SOC 2; si tu comprador lo exige, es una carencia real, y es mejor que lo sepas por nosotros.
Las firmas son firmas electrónicas avanzadas en formato PAdES-BES, incrustadas en el PDF. Los archivos viajan por TLS, y las claves privadas de firma de los usuarios se cifran con AES-256. No hay cifrado de extremo a extremo: el servidor lee cada archivo para buscar malware y aplicar la firma. El servidor calcula la huella de un archivo al subirlo; esa huella va a la cadena cuando lo publicas, y la prueba de cada firmante le sigue al completarse. La traza de auditoría y un informe de verificación se descargan en PDF.
En los planes de pago, la verificación de identidad opcional añade un documento de identidad oficial y un selfie en directo dentro del flujo de firma, activable por documento. Para las firmas cualificadas traes un certificado de un prestador cualificado de servicios de confianza; Chaindoc ejecuta el flujo de firma pero no es uno. Un orden de firma fijo funciona mediante rutas de aprobación en el plan Business (consulta planes y precios).
Si eso encaja con tu forma de firmar, crear una firma digital segura lleva unos minutos. Si hoy necesitas un informe SOC 2 o una validación a largo plazo integrada en el archivo, otro proveedor te servirá mejor.
Fuentes comprobadas para esta guía
Leímos cada página el 14 de octubre de 2026, salvo donde la nota diga otra cosa. Las leyes enlazan al texto oficial o a un texto jurídico de referencia; los datos de proveedores, a la página del propio proveedor.
- 1.2024 Internet Crime Report · FBI Internet Crime Complaint CenterPérdidas totales de 16 600 millones de dólares en 859 532 denuncias; phishing y suplantación, 193 407 denuncias; pérdidas por compromiso del correo empresarial de 2 770 151 146 dólares en 21 442 denuncias. Comprobado el 14/10/2026.
- 2.2025 Data Breach Investigations Report, executive summary · VerizonLa participación de terceros en las brechas se duplicó del 15 % al 30 %; el factor humano se mantuvo en torno al 60 %. Comprobado el 14/10/2026.
- 3.SP 800-63B-4, Digital Identity Guidelines: Authentication and Authenticator Management · NISTVersión final de julio de 2025. El correo no debe usarse para la autenticación por un canal aparte; los códigos telefónicos (PSTN) están restringidos; los verificadores de nivel AAL2 deben ofrecer una opción resistente al phishing. Comprobado el 14/10/2026.
- 4.15 U.S. Code § 7001, General rule of validity · Cornell Legal Information InstituteESIGN: no se niega efecto jurídico solo porque una firma o un registro sean electrónicos; apartado (d) sobre conservación exacta y accesible. Comprobado el 14/10/2026.
- 5.Electronic Transactions Act · Uniform Law CommissionLa ley uniforme en la que se basan las leyes UETA de los estados. Comprobado el 14/10/2026.
- 6.Reglamento (UE) n.º 910/2014 (eIDAS), texto consolidado · EUR-LexArtículo 25 sobre los efectos jurídicos de las firmas electrónicas; artículo 26 sobre los cuatro requisitos de la firma avanzada; artículo 32 sobre la validación de la firma cualificada. Artículos leídos en el texto original del DOUE (entrada siguiente).
- 7.Reglamento (UE) n.º 910/2014, texto original del DOUE L 257 · BOE (copia del Diario Oficial de la Unión Europea)Artículos 25, 26 y 32 leídos en la versión de 28.8.2014. Comprobado el 14/10/2026.
- 8.Ley 6/2020, reguladora de determinados aspectos de los servicios electrónicos de confianza · BOEArtículo 3 sobre el valor probatorio de los documentos electrónicos (remite al artículo 326, apartados 3 y 4, de la LEC); artículo 16 sobre la lista de confianza. Comprobado el 14/10/2026.
- 9.Ley 1/2000 de Enjuiciamiento Civil, artículo 326 · BOEApartados 3 y 4 (redacción de la Ley 6/2020): prueba del documento electrónico con servicio de confianza no cualificado y presunción con servicio cualificado en la lista de confianza. Comprobado el 14/10/2026.
- 10.Código de Comercio, artículos 49, 89 bis, 97, 100 a 102 y 1298-A · Cámara de Diputados de MéxicoConservación de mensajes de datos (art. 49), equivalencia funcional (art. 89 bis), firma electrónica avanzada o fiable (art. 97), acreditación de prestadores de servicios de certificación (arts. 100 a 102) y fuerza probatoria (art. 1298-A). Texto con última reforma DOF 14-11-2025, comprobado el 14/10/2026.
- 11.NOM-151-SCFI-2016, conservación de mensajes de datos y digitalización de documentos · Diario Oficial de la FederaciónNorma publicada el 30 de marzo de 2017, que cancela la NOM-151-SCFI-2002. Título y fecha comprobados en la página del DOF el 14/10/2026.
- 12.Reglas Generales a las que deberán sujetarse los Prestadores de Servicios de Certificación · Diario Oficial de la FederaciónMencionan la constancia de conservación de mensajes de datos emitida conforme a la NOM-151-SCFI-2016 dentro de las obligaciones de los prestadores de servicios de certificación (artículo 100 del Código de Comercio). Comprobado el 14/10/2026.
- 13.Electronic Communications Act 2000, section 7 · legislation.gov.ukLas firmas electrónicas son admisibles como prueba de la autenticidad y la integridad de un documento. Comprobado el 14/10/2026.
- 14.Docusign compliance · DocusignIndica una certificación ISO 27001:2022 para toda la empresa, SOC 1 Type 2, SOC 2 Type 2 y PCI-DSS. Comprobado el 14/10/2026.
- 15.Docusign safety center · DocusignDominios de envío oficiales como docusign.net, ninguna solicitud de firma enviada como archivo, el código de seguridad de cada correo y verify@docusign.com para notificar fraudes. Comprobado el 14/10/2026.
- 16.Chaindoc ISO 27001 certificate · IAF CertSearchCertificación de Chaindoc en gestión de la seguridad de la información. Comprobado el 14/10/2026.
- 17.Chaindoc ISO 9001 certificate · IAF CertSearchCertificación de Chaindoc en gestión de la calidad. Comprobado el 14/10/2026.
Preguntas frecuentes
Respuestas rápidas sobre Chaindoc y los flujos de firma segura de documentos.
Sí, cuando la firma está sellada criptográficamente y el firmante se comprueba bien. Los ataques rara vez rompen la firma en sí; van a por el correo del firmante o envían solicitudes de firma falsas. Elige el nivel de autenticación según el documento y conserva la traza de auditoría.
Significa que el firmante no puede negar de forma creíble haber firmado. En una firma electrónica sale de tres cosas juntas: cómo se autenticó al firmante, un sello que muestra que el archivo no ha cambiado y una traza de auditoría de cada paso. Una clave por sí sola prueba que se usó un dispositivo o una cuenta; las otras dos partes atan ese uso a una persona y a un documento.
La integridad significa que el documento no ha cambiado desde que se firmó, y un hash dentro de la firma lo prueba. El no repudio va más allá: vincula la firma a una persona concreta, que no puede decir con verosimilitud que lo hizo otro. Puede haber integridad sin no repudio, por ejemplo en un archivo sellado y firmado desde un buzón compartido.
Sobre el papel, sí: su página de cumplimiento indica ISO 27001:2022, SOC 1 Type 2, SOC 2 Type 2 y PCI-DSS. El riesgo práctico son los correos falsos que lo imitan. DocuSign dice que las solicitudes reales vienen de dominios oficiales como docusign.net, nunca llegan como archivo adjunto y llevan un código de seguridad que puedes usar en su web en lugar del enlace.
Compara el dominio del remitente con el oficial del proveedor y desconfía de cualquier solicitud que llegue como adjunto o pida la contraseña de tu correo. Pasa el cursor sobre el enlace antes de hacer clic. Mejor aún: abre tú mismo la web del proveedor y usa el código de acceso o de seguridad del correo. Si la solicitud es inesperada, confírmala con el remitente por un canal que ya tuvieras, como un teléfono conocido. Notifica las falsas al proveedor.
Más guías sobre firma electrónica y blockchain
Guías prácticas sobre firmas electrónicas, registros de auditoría en blockchain y gestión segura de documentos, seleccionadas para ampliar lo que acabas de leer.