Elektronische Signatur und Sicherheit: So prüfen Sie, ob Ihre Signatur standhält
Elektronische Signatur und Sicherheit: Prüfen Sie Authentifizierung, Manipulationsschutz, Protokoll und Zertifikate, bevor Sie einen Anbieter wählen.
Unterschreiben Sie ein Dokument und prüfen Sie den Nachweis selbst.
Jetzt startenWas eine sichere elektronische Signatur beweisen muss
Eine sichere elektronische Signatur ist eine, die Sie in einem Jahr noch verteidigen können, vor jemandem, der Grund zum Zweifeln hat. Das Schloss-Symbol im Browser sagt darüber nichts. Die Startseite eines Anbieters auch nicht.
Wird eine Signatur angefochten, drehen sich die Fragen fast immer um vier Punkte:
- Wer hat unterschrieben? Nicht: welche E-Mail-Adresse hat geklickt, sondern welche Person.
- Was wurde unterschrieben? Genau diese Fassung, bis aufs letzte Byte.
- Wann ist jeder Schritt passiert, und in welcher Reihenfolge?
- Hat sich seither etwas geändert?
In der IT-Sicherheit heißt das Ergebnis Nichtabstreitbarkeit: Der Unterzeichner kann den Vorgang nicht glaubhaft leugnen, weil die Beweise eine Person mit einer bestimmten Datei zu einem bestimmten Zeitpunkt verbinden.
Der unbequeme Teil: Die Kryptografie stimmt bei den meisten Signaturdiensten. Unterschiede gibt es bei der Prüfung des Unterzeichners, bei der Protokollierung und bei der Frage, ob die Beweise auch ohne den Anbieter überleben. Ein Dokument in Chaindoc zu signieren dauert Minuten; dieser Beitrag klärt, wie es um die Sicherheit der elektronischen Signatur steht und ob Sie dem Ergebnis im Streitfall vertrauen würden.
Die Zahlen hinter dem Risiko
Aus dem Internet Crime Report 2024 des FBI und dem Data Breach Investigations Report 2025 von Verizon, gelesen am 14. Oktober 2026. Sie zählen Betrug und Datenpannen allgemein, nicht Signaturbetrug.
- Beim FBI gemeldete Schäden 2024
- 16,6 Mrd. US-Dollar
Aus 859.532 Beschwerden, ein Plus von 33 % gegenüber 2023 (FBI IC3, Bericht 2024).
- Beschwerden über Phishing und Spoofing 2024
- 193.407
Die nach Anzahl am häufigsten gemeldete Straftat des Jahres (FBI IC3, Bericht 2024).
- Schäden durch Business Email Compromise 2024
- 2,77 Mrd. US-Dollar
Aus 21.442 Beschwerden, oft mitten in einem echten Vertrags- oder Rechnungsverlauf (FBI IC3).
- Datenpannen mit Beteiligung Dritter
- 30 %
Ein Jahr zuvor waren es 15 % (Verizon 2025 DBIR).
Wie sicher ist die elektronische Signatur? Das Risiko liegt daneben
Ja, im engen Sinn. Eine ordentlich erzeugte digitale Signatur fälscht niemand, indem er die Mathematik dahinter knackt. Die Angriffe, die funktionieren, gehen drumherum: Jemand kommt ins Postfach des Unterzeichners, eine gefälschte Signaturanfrage fischt ein Passwort ab, oder ein Zulieferer in der Kette wird gehackt.
Keine der Zahlen oben betrifft Signaturen als solche. Sie beschreiben den Weg, über den das Signieren läuft: E-Mail, Rechnungen, externe Dienstleister. Die nützliche Frage zur Sicherheit der elektronischen Signatur lautet deshalb nicht, wie stark die Verschlüsselung ist, sondern wie der Unterzeichner geprüft wird und was passiert, wenn eine Anfrage echt aussieht und es nicht ist.
Was eine sichere elektronische Signatur nicht beheben kann
Sie hält niemanden davon ab, ein Dokument zu unterschreiben, das er nicht gelesen hat, und sie merkt nicht, wenn in einer Folge-Mail die IBAN auf der Handwerkerrechnung ausgetauscht wird. Das sind Prozessprobleme. Ein Anruf unter einer Nummer, die Sie schon hatten, hilft dagegen mehr als jede Signaturfunktion.
Authentifizierung bei der elektronischen Signatur: Wie sicher wissen Sie, wer unterschreibt?
Viele Signaturanfragen laufen noch so: Ein Link kommt per E-Mail, der Empfänger klickt, tippt einen Namen, fertig. Das beweist, dass jemand in diesem Moment dieses Postfach lesen konnte. Für einen Urlaubsantrag reicht das. Für einen Vertrag, den jemand später abstreiten könnte, ist es dünn.
Das NIST sagt es deutlich. Seine Richtlinie von 2025, SP 800-63B-4, schließt E-Mail für die Authentifizierung über einen zweiten Kanal aus, stuft SMS- und Sprachcodes als eingeschränkt ein und verlangt von Diensten auf mittlerem Vertrauensniveau, eine Option anzubieten, die gegen Phishing resistent ist. Diese Regeln gelten für US-Bundessysteme, nicht für Ihre Vertriebsverträge. Es bleibt trotzdem die sorgfältigste öffentliche Rangfolge der Verfahren, die Signaturdienste anbieten.
In Deutschland kommt eine Besonderheit dazu: Wo das Gesetz Schriftform verlangt, ersetzt nur eine qualifizierte elektronische Signatur die eigenhändige Unterschrift (§ 126a BGB). Alles darunter, auch die beste Zwei-Faktor-Prüfung, genügt dafür nicht.
Authentifizierung von Unterzeichnern, vom schwächsten zum stärksten Verfahren
| Verfahren | Was es beweist | Schwachstelle | Wofür es taugt |
|---|---|---|---|
Nur E-Mail-Link | Jemand konnte dieses Postfach öffnen | Geteilte oder gekaperte Postfächer; das NIST schließt E-Mail aus | Interne Freigaben, einfache Formulare |
Zugangscode, getrennt übermittelt | Der Unterzeichner hat einen Code erhalten, der auf anderem Weg weitergegeben wurde | So stark wie der andere Kanal | Gegenparteien, die Sie schon kennen |
SMS- oder Sprach-Einmalcode | Kontrolle über eine Telefonnummer | SIM-Swapping; das NIST stuft Telefoncodes als eingeschränkt ein | Verbraucherverträge, Geschäfte mittleren Werts |
Wissensfragen | Der Unterzeichner kennt Fakten über sich | Die Antworten stehen oft in gehackten Datensätzen | Vor allem ältere Formulare im US-Finanzgeschäft |
Amtlicher Ausweis plus Live-Selfie | Eine reale Person passt zu einem Ausweisdokument | Dauert eine Minute und braucht eine Kamera | Immobilien, Kredite, Einstellungen, große Verträge |
Qualifiziertes Zertifikat (QES) | Identität von einem beaufsichtigten Vertrauensdiensteanbieter geprüft | Kosten und Einrichtung; auf EU-Recht ausgerichtet | Wo Schriftform nach § 126a BGB oder die Gegenseite es verlangt |
Ein E-Mail-Link beweist Zugriff, keine Identität
Wenn eine weitergeleitete E-Mail alles ist, was einen Fremden von Ihrem Vertrag trennt, ist das schon das ganze Sicherheitsmodell. Gemeinsame Postfächer wie vertrieb@ machen es schlimmer, denn im Protokoll steht, wer auch immer geklickt hat. Fragen Sie jeden Anbieter, was er darüber festhält, wie jeder Unterzeichner geprüft wurde. Lautet die Antwort IP-Adresse und Zeitstempel, rechnen Sie damit, dass ein Gericht es genauso liest.
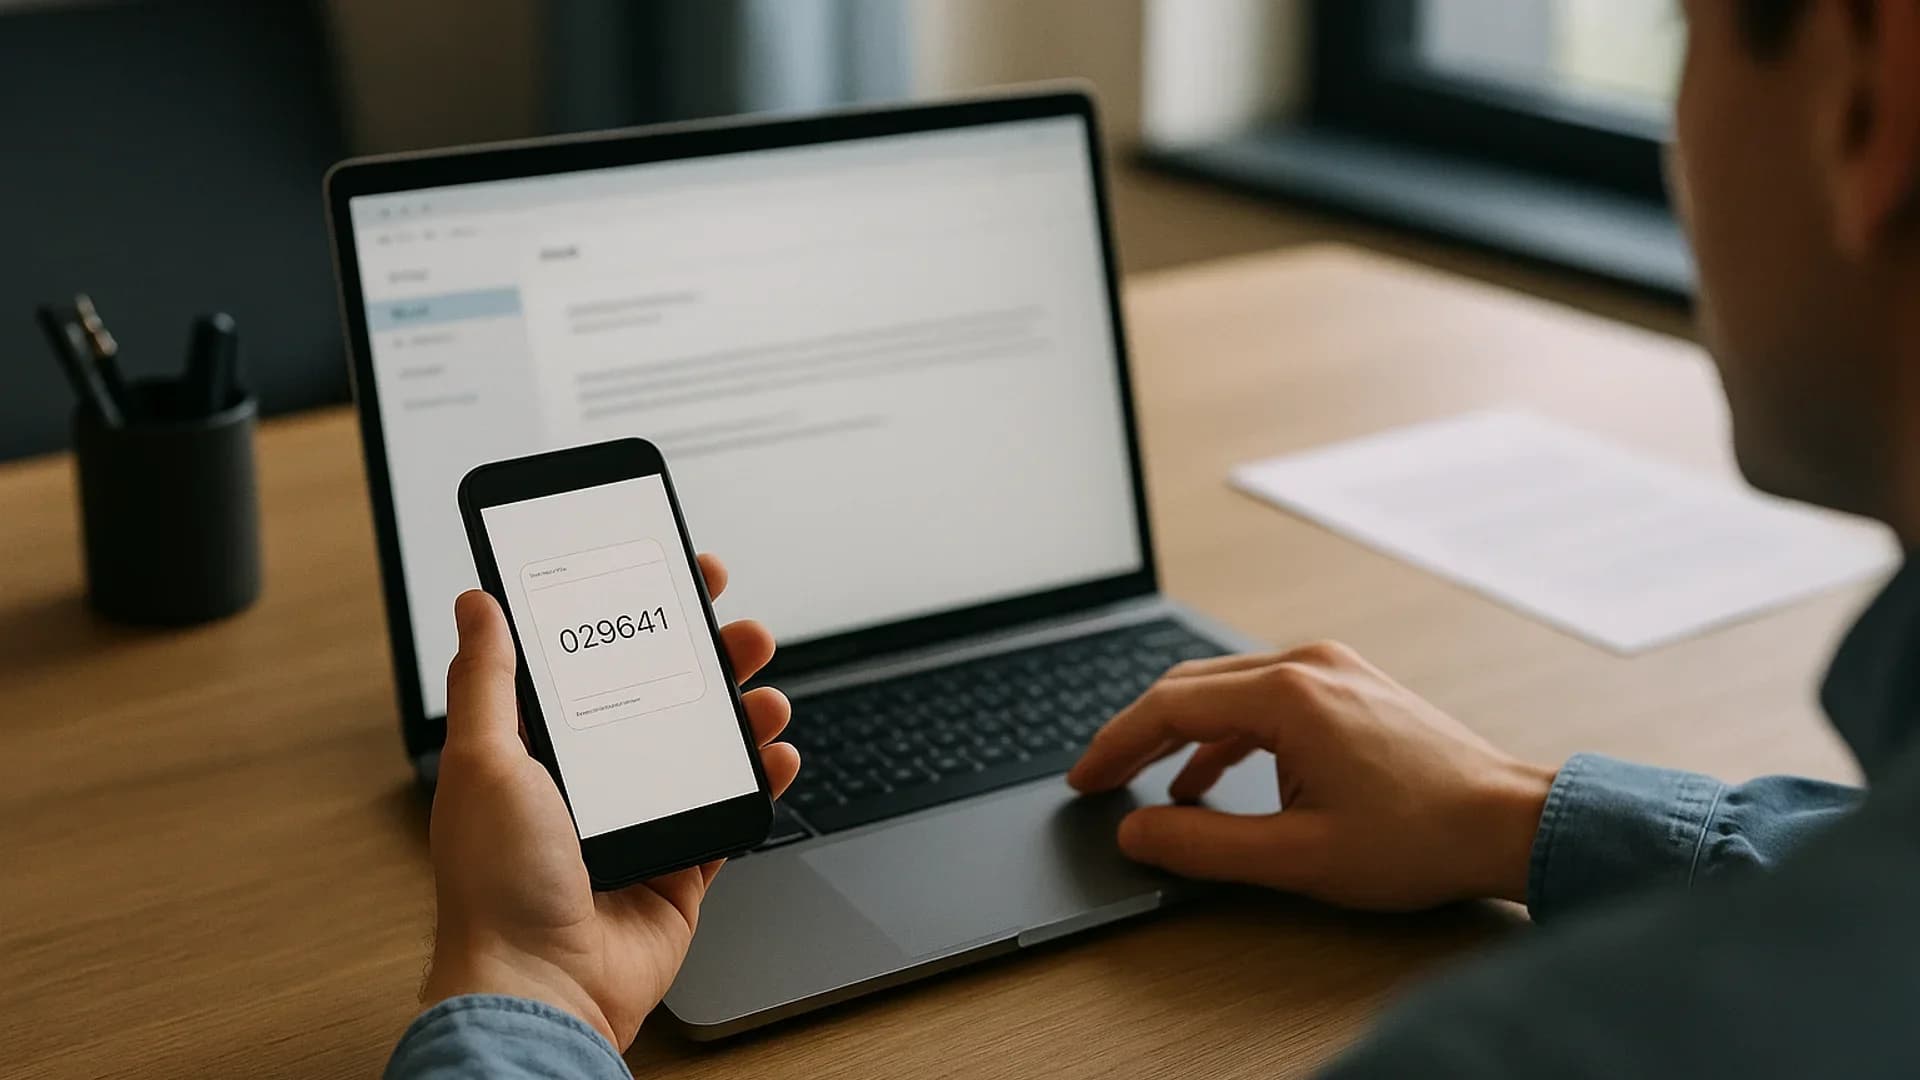
Ein zweiter Kanal hebt die Hürde über den bloßen E-Mail-Link. Allein beweist auch er nicht, wer unterschrieben hat.
Manipulationsschutz: Wie eine sichere elektronische Signatur die Datei versiegelt
Hinter jeder sicheren digitalen Signatur lässt die Software das Dokument durch eine Hashfunktion laufen. Heraus kommt ein kurzer Fingerabdruck, der zu genau dieser Datei gehört. Ändern Sie ein Komma, ändert sich der Fingerabdruck vollständig. Er wird mit einem privaten Schlüssel signiert, dessen Zertifikat aus einer Public-Key-Infrastruktur (PKI) stammt, und das Ergebnis steckt im PDF. Jeder PDF-Reader kann es später neu berechnen. Stimmt es überein, ist es das signierte Dokument. Stimmt es nicht, schlägt der Reader Alarm. Fälschungssicher im strengen Sinn ist nichts; die Signatur sorgt dafür, dass eine Änderung auffällt.
Einen Anbieter können Sie in fünf Minuten testen:
- 1.Öffnen Sie eine von ihm signierte Datei in Adobe Acrobat Reader oder einem anderen PDF-Reader und schauen Sie ins Signaturfeld. Dort sollten Sie sehen, wer versiegelt hat und ob sich seither etwas geändert hat.
- 2.Ändern Sie in einer Kopie ein Zeichen, speichern Sie und öffnen Sie sie neu. Eine ordentlich versiegelte Datei meldet jetzt, die Signatur sei ungültig oder das Dokument verändert.
Ist das Signaturfeld leer, halten Sie das Bild einer Unterschrift plus ein Protokoll auf dem Server des Anbieters in der Hand. Auch das kann rechtlich gültig sein, aber der gesamte Beweis liegt dann beim Anbieter.
Was das Protokoll hinter einer sicheren elektronischen Signatur festhält
Die Signatur belegt, dass sich die Datei nicht verändert hat. Das Protokoll belegt alles drumherum, und wenn eine sichere elektronische Signatur angefochten wird, ist es meist das Protokoll, das vorgelesen wird. Ein vollständiges hält mindestens fest:
- Identität jedes Unterzeichners und wie sie geprüft wurde: nur E-Mail, ein Code, eine Ausweisprüfung.
- Einen Zeitstempel für jeden Schritt, vom Versand über das Ansehen bis zum Signieren, mit Angabe der Zeitquelle.
- IP-Adresse und Gerätedaten zu jeder Aktion.
- Den Fingerabdruck des Dokuments je Fassung, damit das Protokoll zur Datei in Ihrer Hand passt.
- Wozu der Unterzeichner zugestimmt hat, einschließlich der Einwilligung, elektronisch zu signieren.
- Wer die Anfrage verschickt hat, dazu Erinnerungen, Ablehnungen und zurückgezogene Fassungen.
Dann stellen Sie zwei Fragen. Können Sie das Protokoll als Datei exportieren und selbst aufbewahren? Könnte der Anbieter es später ändern, ohne Spuren zu hinterlassen? Ein Protokoll, das nur in einer editierbaren Datenbank liegt, ist ein Beweis, den Sie auf Treu und Glauben nehmen. Unser Leitfaden geht durch, welche Felder ein vollständiges Protokoll enthält, und erklärt, wie der Audit-Trail im Streitfall gelesen wird.
Nichtabstreitbarkeit: Wenn jemand sagt, 'das war ich nicht'
Nichtabstreitbarkeit hindert einen Unterzeichner daran, glaubhaft zu bestreiten, dass er unterschrieben hat. In Lehrbüchern der IT-Sicherheit folgt sie aus der Kryptografie: Nur der Inhaber eines privaten Schlüssels konnte diese Signatur erzeugen. Vor Gericht ist es unordentlicher. Der Schlüssel beweist, dass ein Gerät oder Konto benutzt wurde; gestritten wird dann darüber, ob die Person dahinter die ist, die sie zu sein behauptet. Deshalb legt das Signaturrecht die Hürde für die Gültigkeit niedrig und überlässt den Rest den Beweisen.
Europäische Union (eIDAS)
Artikel 25 der eIDAS-Verordnung sagt: Einer elektronischen Signatur darf die Rechtswirkung und die Zulässigkeit als Beweismittel nicht allein deshalb abgesprochen werden, weil sie elektronisch ist oder die Anforderungen an eine qualifizierte Signatur nicht erfüllt. Die qualifizierte Signatur hat dieselbe Rechtswirkung wie eine handschriftliche. Artikel 26 legt die Stufe dazwischen fest, die fortgeschrittene Signatur: eindeutig dem Unterzeichner zugeordnet, geeignet, ihn zu identifizieren, mit Daten erstellt, die er mit hohem Vertrauensniveau unter seiner alleinigen Kontrolle halten kann, und so mit den signierten Daten verbunden, dass jede spätere Änderung erkennbar ist. Die meisten Geschäftsverträge in der EU werden mit einfacher oder fortgeschrittener Signatur geschlossen, und das ist rechtlich in Ordnung. Der Unterschied zeigt sich, wenn jemand widerspricht.
Deutschland
Wo das Gesetz Schriftform verlangt, ersetzt nur die qualifizierte elektronische Signatur die eigenhändige Unterschrift; bei einem Vertrag müssen beide Parteien ein gleichlautendes Dokument signieren (§ 126a BGB). Bei der Kündigung eines Arbeitsverhältnisses ist die elektronische Form sogar ausgeschlossen (§ 623 BGB). Im Prozess begründet eine nach Artikel 32 eIDAS geprüfte qualifizierte Signatur bei einem privaten elektronischen Dokument den Anschein der Echtheit; erschüttern lässt er sich nur durch Tatsachen, die ernstliche Zweifel begründen, dass die Erklärung vom Signaturinhaber stammt (§ 371a Abs. 1 ZPO). Bei allen anderen Signaturen würdigt das Gericht die Beweise frei; dann sind Sie es, der mit Protokoll und Siegel zeigt, dass die Signatur stimmt. Aufsichtsstelle für Signaturen ist die Bundesnetzagentur (§ 2 VDG).
USA und Vereinigtes Königreich im Überblick
Der ESIGN Act der USA, 15 U.S.C. § 7001, lässt einer Signatur oder einem Vertrag die Rechtswirkung nicht allein deshalb nehmen, weil sie elektronisch sind. Er nennt keine Technik, und seine Aufbewahrungsregel verlangt, dass die Aufzeichnung den Vertrag genau wiedergibt und in reproduzierbarer Form zugänglich bleibt. In den Bundesstaaten gilt UETA nach demselben Muster. Im Vereinigten Königreich macht Section 7 des Electronic Communications Act 2000 eine elektronische Signatur als Beweis für Echtheit und Integrität eines Dokuments zulässig. Zulässig heißt nicht überzeugend. Wer unterschrieben hat und wie Sie es belegen, entscheidet am Ende überall.
Nichtabstreitbarkeit ist also kein Feature, das man kauft. Sie ist die Summe aus der Prüfung des Unterzeichners, der Versiegelung der Datei und dem Protokoll, und sie ist so stark wie das schwächste dieser drei Glieder.
Sehen Sie, was eine signierte Datei wirklich enthält
Signieren Sie ein Dokument in Chaindoc und öffnen Sie es in einem beliebigen PDF-Reader. Signatur, Protokoll und der Eintrag in der Blockchain bleiben bei Ihnen.
Dokument testweise signierenZertifikate eines Anbieters für elektronische Signaturen selbst prüfen
Jeder Anbieter, der eine sichere elektronische Signatur verkauft, zeigt auf seiner Sicherheitsseite eine Reihe von Siegeln. Behandeln Sie sie als Behauptungen, die Sie nachprüfen; das dauert etwa zehn Minuten pro Anbieter.
ISO 27001 Zertifizierung
Sie bescheinigt ein Informationssicherheits-Managementsystem, das eine akkreditierte Stelle in festem Turnus auditiert. Schlagen Sie das Zertifikat in IAF CertSearch nach, der Datenbank akkreditierter Zertifikate. Prüfen Sie, ob es aktuell ist, wer es ausgestellt hat und welchen Geltungsbereich es hat, denn es kann sich auf ein Büro beschränken statt auf den Dienst, den Sie kaufen.
SOC 2 Type 2
SOC 2 ist ein Prüfbericht eines Wirtschaftsprüfers, bei US-Anbietern verbreitet und von US-Kunden oft verlangt. Type 2 deckt ab, wie Kontrollen über Monate gewirkt haben; Type 1 beschreibt sie zu einem Stichtag. Rechnen Sie damit, für die Einsicht eine NDA zu unterschreiben, und lesen Sie dann Zeitraum, Systeme im Geltungsbereich und Ausnahmen, denn dort stehen die eigentlichen Befunde.
Qualifizierte Vertrauensdienste
Für qualifizierte Signaturen in der EU muss der Anbieter oder sein Zertifikatspartner in der EU-Vertrauensliste stehen. In Deutschland führt die Bundesnetzagentur die Aufsicht über Signaturen (§ 2 VDG). Unser Beitrag dazu, wie die EU-Vertrauensliste funktioniert, zeigt, wo Sie nachsehen.
Eine Frage lassen die meisten Anbieter elektronischer Signaturen auf ihren Websites aus: Wo liegen die Daten, und welche Unterauftragsverarbeiter greifen darauf zu? In der EU sollte der Auftragsverarbeitungsvertrag (Art. 28 DSGVO) sie nennen.
Ist DocuSign sicher? Meistens ja, und die Schwachstelle ist Ihr Postfach
Bei den Zertifizierungen liegt DocuSign vor Chaindoc. Die Compliance-Seite nennt eine unternehmensweite Zertifizierung nach ISO 27001:2022, Berichte nach SOC 1 Type 2 und SOC 2 Type 2 sowie PCI-DSS (gelesen am 14. Oktober 2026). Besteht Ihr Einkauf auf SOC 2, ist das ein echter Grund, DocuSign in die engere Wahl zu nehmen. Wer DocuSign unter dem Gesichtspunkt der DSGVO prüft, stellt dieselben Fragen wie bei jedem Anbieter: Speicherort, Unterauftragsverarbeiter, Auftragsverarbeitungsvertrag.
Das Risiko, dem Menschen tatsächlich begegnen, ist eine E-Mail, die sich als DocuSign ausgibt, denn eine vertraute Anfrage bekommt selten einen zweiten Blick. Laut der Sicherheitsseite von DocuSign kommen echte Anfragen von offiziellen Domains wie docusign.net, nie als Dateianhang und mit einem Sicherheitscode, den Sie statt des Links auf der Website des Anbieters eingeben, um das Dokument zu öffnen. Zur rechtlichen Seite lesen Sie DocuSigns Stand vor Gericht.
Überlebt Ihre sichere elektronische Signatur den Anbieter?
Anbieter werden übernommen, ändern ihre Tarife und schließen Konten. Verträge überdauern oft alle drei. Fragen Sie sich also: Wenn dieses Unternehmen morgen verschwände, was könnte ich dann noch beweisen?
Eine gute Antwort hat zwei Teile. Das signierte PDF trägt seine eigene Signatur, die jeder PDF-Reader prüfen kann. Und das Protokoll ist eine Datei, die Sie heruntergeladen haben, keine Seite im Dashboard eines anderen.
Manche Anbieter geben einer sicheren elektronischen Signatur zusätzlich einen unabhängigen Anker. Chaindoc schreibt den Fingerabdruck einer Dokumentversion in eine öffentliche Blockchain, wenn Sie sie zur Signatur veröffentlichen, und hält anschließend den Nachweis jedes Unterzeichners dort fest, sobald er fertig ist. Mit dem Link zur Transaktion kann jeder den Eintrag in einem öffentlichen Block Explorer nachschlagen, ob die Server von Chaindoc laufen oder nicht. Unser Dienst zur Prüfung von PDF-Signaturen liest die Signaturen, die in einer signierten Datei stecken.
Eine Grenze sollten Sie kennen: Zertifikate laufen ab, und alte Signaturen lassen sich am besten prüfen, wenn die Datei zusätzlich einen vertrauenswürdigen Zeitstempel und Validierungsdaten trägt, was die PAdES-Stufen oberhalb der Basisstufe ergänzen. Die Signaturen von Chaindoc sind PAdES-BES, die Basisstufe ohne Zeitstempel. Für eine Aufbewahrung über zehn Jahre legen Sie deshalb Protokoll und Prüfbericht zur Datei. Fragen Sie jeden Anbieter, welche PAdES-Stufe er erzeugt.
Eine Blockchain macht eine Signatur nicht rechtsgültig
ESIGN, UETA und eIDAS verlangen keine Blockchain, und eine Signatur ist auch ohne sie gültig. Die Blockchain ergänzt einen Integritätsnachweis, den weder Sie noch der Anbieter unbemerkt ändern können. Chaindoc legt den Fingerabdruck des Dokuments und den Nachweis jedes Unterzeichners dort ab; die Datei selbst kommt nie dorthin, die Identitäten der Unterzeichner ebenfalls nicht. Am meisten hilft das, wenn die eigenen Aufzeichnungen des Anbieters in Frage stehen.
Sicherheit der elektronischen Signatur: Checkliste für den Anbietervergleich
Legen Sie allen Anbietern elektronischer Signaturen auf Ihrer Auswahlliste dieselben sieben Fragen vor, ob Skribble, DocuSign oder ein anderer. Die meisten Rankings der besten E-Signatur-Software ordnen nach Preis und Schnittstellen; diese Fragen ordnen nach dem, was Sie später beweisen könnten. Für die Kostenseite lesen Sie unseren Leitfaden zum Vergleich von E-Signatur-Software nach Preis und Funktionen.
Sieben Fragen an jeden Anbieter elektronischer Signaturen
| Frage | Eine gute Antwort | Ein Warnsignal |
|---|---|---|
Wie wird jeder Unterzeichner authentifiziert, und lässt sich das pro Dokument einstellen? | Mehrere Verfahren, pro Dokument einstellbar | Für alles nur der E-Mail-Link |
Trägt das signierte PDF seine eigene Signatur? | Ja, sichtbar im Signaturfeld jedes Readers | Ein Bild plus Protokoll auf Seiten des Anbieters |
Kann ich das Protokoll als Datei exportieren? | Ein PDF pro Dokument | Nur im Konto einsehbar |
Welche PAdES-Stufe, und gibt es einen vertrauenswürdigen Zeitstempel? | Eine benannte Stufe und eine klare Antwort | Keine Antwort oder 'Sicherheit auf Bankniveau' |
Welche Zertifizierungen gibt es, und kann ich sie prüfen? | Zertifikate, die Sie beim Aussteller nachschlagen können | Siegel, hinter denen nichts steht |
Wo liegen die Daten, und welche Unterauftragsverarbeiter greifen zu? | Eine benannte Region und eine Liste im Vertrag | 'In der Cloud' |
Was passiert mit meinen Aufzeichnungen, wenn ich kündige? | Ein Exportfenster und Aufbewahrungsfristen schriftlich | Nachweise werden mit dem Konto gelöscht |
Chaindocs sichere elektronische Signatur: was sie leistet und was nicht
So stehen wir gegenüber dieser Checkliste, Lücken eingeschlossen.
Chaindoc besitzt Zertifikate nach ISO 27001 und ISO 9001, beide in IAF CertSearch gelistet. Einen SOC-2-Bericht haben wir nicht; verlangt Ihr Auftraggeber einen, ist das eine echte Lücke, und Sie erfahren es besser von uns.
Die Signaturen sind fortgeschrittene elektronische Signaturen im Format PAdES-BES, eingebettet im PDF. Dateien reisen über TLS, und die privaten Signaturschlüssel der Nutzer sind mit AES-256 verschlüsselt. Eine Ende-zu-Ende-Verschlüsselung gibt es nicht: Der Server liest jede Datei, um sie auf Schadsoftware zu prüfen und die Signatur anzubringen. Beim Hochladen bildet der Server den Fingerabdruck der Datei; der geht beim Veröffentlichen in die Blockchain, und der Nachweis jedes Unterzeichners folgt bei Abschluss. Protokoll und Prüfbericht lassen sich als PDF herunterladen.
In bezahlten Tarifen ergänzt die optionale Identitätsprüfung einen amtlichen Ausweis und ein Live-Selfie im Signaturablauf, einstellbar pro Dokument. Für qualifizierte Signaturen bringen Sie ein Zertifikat eines qualifizierten Vertrauensdiensteanbieters mit; Chaindoc führt den Signaturablauf aus, ist aber selbst keiner. Eine feste Signierreihenfolge läuft über Freigabewege im Business-Tarif (siehe Tarife und Preise).
Passt das zu Ihrer Arbeitsweise, dauert es nur wenige Minuten, eine sichere elektronische Signatur zu erstellen. Brauchen Sie heute einen SOC-2-Bericht oder eine in die Datei eingebaute Langzeitvalidierung, ist ein anderer Anbieter die bessere Wahl.
Für diesen Leitfaden geprüfte Quellen
Wir haben jede Seite am 14. Oktober 2026 gelesen, außer wo die Notiz etwas anderes sagt. Gesetze verlinken auf den amtlichen oder einen Standardtext, Herstellerangaben auf die Seite des Herstellers.
- 1.2024 Internet Crime Report · FBI Internet Crime Complaint CenterGesamtschäden von 16,6 Mrd. US-Dollar aus 859.532 Beschwerden; Phishing und Spoofing mit 193.407 Beschwerden; Schäden durch Business Email Compromise von 2.770.151.146 US-Dollar aus 21.442 Beschwerden. Geprüft am 14.10.2026.
- 2.2025 Data Breach Investigations Report, executive summary · VerizonDie Beteiligung Dritter an Datenpannen verdoppelte sich von 15 % auf 30 %; der menschliche Faktor blieb bei rund 60 %. Geprüft am 14.10.2026.
- 3.SP 800-63B-4, Digital Identity Guidelines: Authentication and Authenticator Management · NISTEndfassung Juli 2025. E-Mail darf nicht für die Authentifizierung über einen zweiten Kanal genutzt werden; Telefoncodes (PSTN) sind eingeschränkt; Prüfstellen auf AAL2 müssen eine phishing-resistente Option anbieten. Geprüft am 14.10.2026.
- 4.15 U.S. Code § 7001, General rule of validity · Cornell Legal Information InstituteESIGN: Keine Verweigerung der Rechtswirkung allein deshalb, weil eine Signatur oder Aufzeichnung elektronisch ist; Absatz (d) zur genauen und zugänglichen Aufbewahrung. Geprüft am 14.10.2026.
- 5.Electronic Transactions Act · Uniform Law CommissionDas einheitliche Gesetz hinter den UETA-Gesetzen der Bundesstaaten. Geprüft am 14.10.2026.
- 6.Verordnung (EU) Nr. 910/2014 (eIDAS), konsolidierte Fassung · EUR-LexArtikel 25 zur Rechtswirkung elektronischer Signaturen; Artikel 26 zu den vier Anforderungen an fortgeschrittene Signaturen; Artikel 32 zur Validierung qualifizierter Signaturen. EUR-Lex blockiert automatische Abrufe; die Artikelnummern haben wir am Amtsblatt-Text (L 257, 28.8.2014, spanische Fassung) gegengeprüft.
- 7.§ 126a BGB, Elektronische Form · Bundesministerium der Justiz, Gesetze im InternetErsetzt die elektronische Form die gesetzlich vorgeschriebene Schriftform, muss der Aussteller seinen Namen hinzufügen und das Dokument mit einer qualifizierten elektronischen Signatur versehen; bei Verträgen signieren beide Parteien ein gleichlautendes Dokument. Geprüft am 14.10.2026.
- 8.§ 623 BGB, Schriftform der Kündigung · Bundesministerium der Justiz, Gesetze im InternetKündigung und Auflösungsvertrag eines Arbeitsverhältnisses bedürfen der Schriftform; die elektronische Form ist ausgeschlossen. Geprüft am 14.10.2026.
- 9.§ 371a ZPO, Beweiskraft elektronischer Dokumente · Bundesministerium der Justiz, Gesetze im InternetAbsatz 1: Anschein der Echtheit bei qualifizierter elektronischer Signatur nach Prüfung gemäß Artikel 32 eIDAS, erschütterbar nur durch Tatsachen, die ernstliche Zweifel begründen. Geprüft am 14.10.2026.
- 10.§ 2 VDG, Aufsichtsstelle · Bundesministerium der Justiz, Gesetze im InternetDie Bundesnetzagentur ist zuständig für elektronische Signaturen, Siegel, Zeitstempel und Dienste für die Zustellung elektronischer Einschreiben. Geprüft am 14.10.2026.
- 11.Electronic Communications Act 2000, section 7 · legislation.gov.ukElektronische Signaturen sind als Beweis für Echtheit und Integrität eines Dokuments zulässig. Geprüft am 14.10.2026.
- 12.Docusign compliance · DocusignNennt eine unternehmensweite Zertifizierung nach ISO 27001:2022, SOC 1 Type 2, SOC 2 Type 2 und PCI-DSS. Geprüft am 14.10.2026.
- 13.Docusign safety center · DocusignOffizielle Absenderdomains wie docusign.net, keine Signaturanfragen als Datei, der Sicherheitscode pro E-Mail und verify@docusign.com für Meldungen. Geprüft am 14.10.2026.
- 14.Chaindoc ISO 27001 certificate · IAF CertSearchDas Zertifikat von Chaindoc für Informationssicherheits-Management. Geprüft am 14.10.2026.
- 15.Chaindoc ISO 9001 certificate · IAF CertSearchDas Zertifikat von Chaindoc für Qualitätsmanagement. Geprüft am 14.10.2026.
Häufig gestellte Fragen
Antworten auf die wichtigsten Fragen zu Chaindoc und sicheren Dokumenten-Workflows.
Ja, wenn die Signatur kryptografisch versiegelt ist und der Unterzeichner ordentlich geprüft wird. Angriffe knacken selten die Signatur selbst; sie zielen auf das Postfach des Unterzeichners oder schicken gefälschte Signaturanfragen. Wählen Sie die Authentifizierungsstufe passend zum Dokument und bewahren Sie das Protokoll auf.
Der Unterzeichner kann nicht glaubhaft leugnen, unterschrieben zu haben. Bei einer elektronischen Signatur entsteht sie aus drei Dingen zusammen: wie der Unterzeichner authentifiziert wurde, einem Siegel, das zeigt, dass die Datei unverändert ist, und einem Protokoll jedes Schritts. Ein Schlüssel allein beweist nur, dass ein Gerät oder Konto benutzt wurde; die beiden anderen Teile verbinden diese Nutzung mit einer Person und einem Dokument.
Integrität heißt: Das Dokument hat sich seit der Signatur nicht verändert, und ein Hash in der Signatur belegt das. Nichtabstreitbarkeit geht weiter. Sie bindet die Signatur an eine bestimmte Person, sodass diese nicht plausibel behaupten kann, ein anderer sei es gewesen. Integrität ohne Nichtabstreitbarkeit gibt es durchaus, etwa bei einer versiegelten Datei, die aus einem gemeinsamen Postfach signiert wurde.
Auf dem Papier ja: Die Compliance-Seite nennt ISO 27001:2022, SOC 1 Type 2, SOC 2 Type 2 und PCI-DSS. Das praktische Risiko sind gefälschte E-Mails, die DocuSign nachahmen. Laut DocuSign kommen echte Anfragen von offiziellen Domains wie docusign.net, nie als Dateianhang, und mit einem Sicherheitscode, den Sie statt des Links auf der Website des Anbieters nutzen können.
Vergleichen Sie die Absenderdomain mit der offiziellen des Anbieters, und misstrauen Sie jeder Anfrage, die als Anhang kommt oder Ihr E-Mail-Passwort verlangt. Fahren Sie mit der Maus über den Link, bevor Sie klicken. Besser noch: Öffnen Sie die Website des Anbieters selbst und geben Sie dort den Zugangs- oder Sicherheitscode aus der E-Mail ein. Kommt die Anfrage unerwartet, fragen Sie beim Absender über einen Kanal nach, den Sie schon hatten, etwa unter einer bekannten Telefonnummer. Melden Sie Fälschungen dem Anbieter.
Weitere Leitfäden zu E-Signaturen und Blockchain
Praxisnahe Leitfäden zu elektronischen Signaturen, Blockchain-Audit-Trails und sicherer Dokumentenverwaltung — passend zum gerade gelesenen Artikel.